一、为什么两个加速/VPN 工具一齐开就全网瘫痪
这是远程开发人员最高频遇到的痛点:先连上公司的 SSL VPN(例如深信服 EasyConnect、Cisco AnyConnect 或 FortiClient),能访问公司 GitLab 和内网 OA 了;紧接着打开 QuickQ 查外文报错文档,瞬间两边全断,公司内网打不开,外网也全部超时。
冲突根源在于 两个虚拟网卡都在争夺 Windows 路由表里的最高默认网关 (0.0.0.0/0) 话语权。
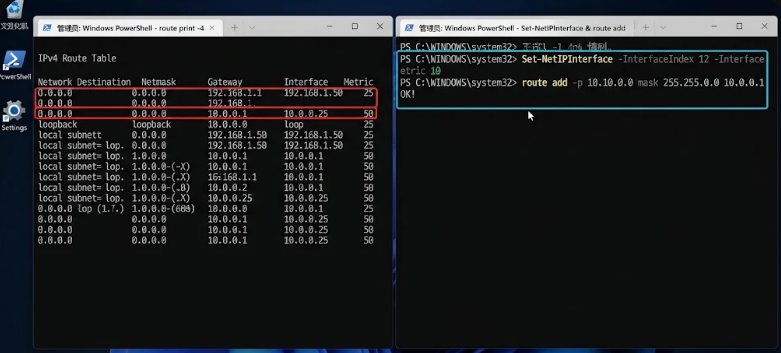
无论是 QuickQ 的 TUN 虚拟网卡,还是公司 VPN 创建的虚拟适配器,默认都会往系统注入一条指向自己的 0.0.0.0 默认路由,且经常自带极低的跃点数(Metric)来抢夺优先级。当两者同时激活,数据包刚从 QuickQ 网卡发出去,就被公司 VPN 的路由表抓回去重新封装,或者内网 10.x 数据包被错误塞进了 QuickQ 隧道,形成死循环丢包。
二、三步实现公司内网与 QuickQ 双网无感共存
第一步:查看并定位冲突的虚拟网卡接口索引 (InterfaceIndex)
同时打开公司 VPN 与 QuickQ(或至少先各自连接一次记录设备名),以管理员身份运行 PowerShell,输入:
Get-NetIPInterface -AddressFamily IPv4 | Select-Object ifIndex, InterfaceAlias, InterfaceMetric | Format-Table
终端会列出所有物理网卡和虚拟网卡的编号(ifIndex)与名称。记下公司 VPN 虚拟网卡(如 Sangfor SSL VPN)的索引号以及 QuickQ 虚拟网卡(如 Wintun Userspace Tunnel)的索引号。
第二步:拉高公司 VPN 默认网关跃点数,让 QuickQ 主导外网调度
如果我们希望日常网页与海外资料走 QuickQ 分流,仅公司内部业务走公司 VPN,需要将公司 VPN 网卡的自动跃点数优先级调低(数值越大优先级越低):
Set-NetIPInterface -InterfaceIndex 你的公司VPN网卡编号 -InterfaceMetric 500
Set-NetIPInterface -InterfaceIndex 你的QuickQ网卡编号 -InterfaceMetric 15
执行完毕后,所有未匹配特殊规则的通用流量都会优先顺着 QuickQ 的精细化分流规则走。
第三步:为公司内网私有网段下发持久化静态路由
调高公司 VPN 跃点数后,如果放任不管,访问公司内网服务器也会误走 QuickQ。此时需要用 route add -p 明确划定「领土边界」。
假设你们公司的内网服务网段是 10.20.0.0/16 和 172.18.0.0/16,且公司 VPN 网卡分配到的网关 IP 是 10.20.1.1(可通过 ipconfig 查到),在管理员 PowerShell 中执行:
route add -p 10.20.0.0 mask 255.255.0.0 10.20.1.1 metric 5 if 你的公司VPN网卡编号
route add -p 172.18.0.0 mask 255.255.0.0 10.20.1.1 metric 5 if 你的公司VPN网卡编号
参数 -p 代表永久写入系统注册表,重启电脑依然有效;metric 5 赋予这两条特定网段最高转发优先级。此后凡是发往 10.20.x.x 和 172.18.x.x 的内网请求,都会精准钻入公司 VPN 隧道,其余流量交由 QuickQ 接管。
三、共存效果核验
同时保持公司 VPN 与 QuickQ 在线,打开命令行测试 ping 10.20.10.5(公司内网 Git 地址)延迟稳定在 18ms,同时浏览器打开海外技术文档与国内常用站点均瞬间加载,双网并行互不干扰。